Dünya Savaşı ve Blockchain
Kıyamet Sonrası Konsensüs
Blockchain teknolojisi, insanlık tarihinin en büyük güven deneylerinden biridir. Bankalara, devletlere veya şirketlere değil; matematiğe ve dağıtılmış mutabakata güvenmemizi ister. Ancak bu güven, küresel iletişim ağı olan internetin sürekliliğine ve enerji altyapısına dayanır. Peki bir gün bu temeller sarsılırsa? Bir dünya savaşı, nükleer saldırılar ya da kıtalararası internet kopmaları yaşanırsa, ağdaki düğüm sayısı hızla düşebilir, bazı bölgeler izole olabilir. Dahası, kritik veri merkezleri ve kayıt defterlerinin tutulduğu sunucular hedef alınarak fiziksel olarak yok edilirse ne olacağına ilişkin senaryoları bu yazıda değerlendireceğiz.
Blockchain'in Temel Yapısı ve İşleyişi
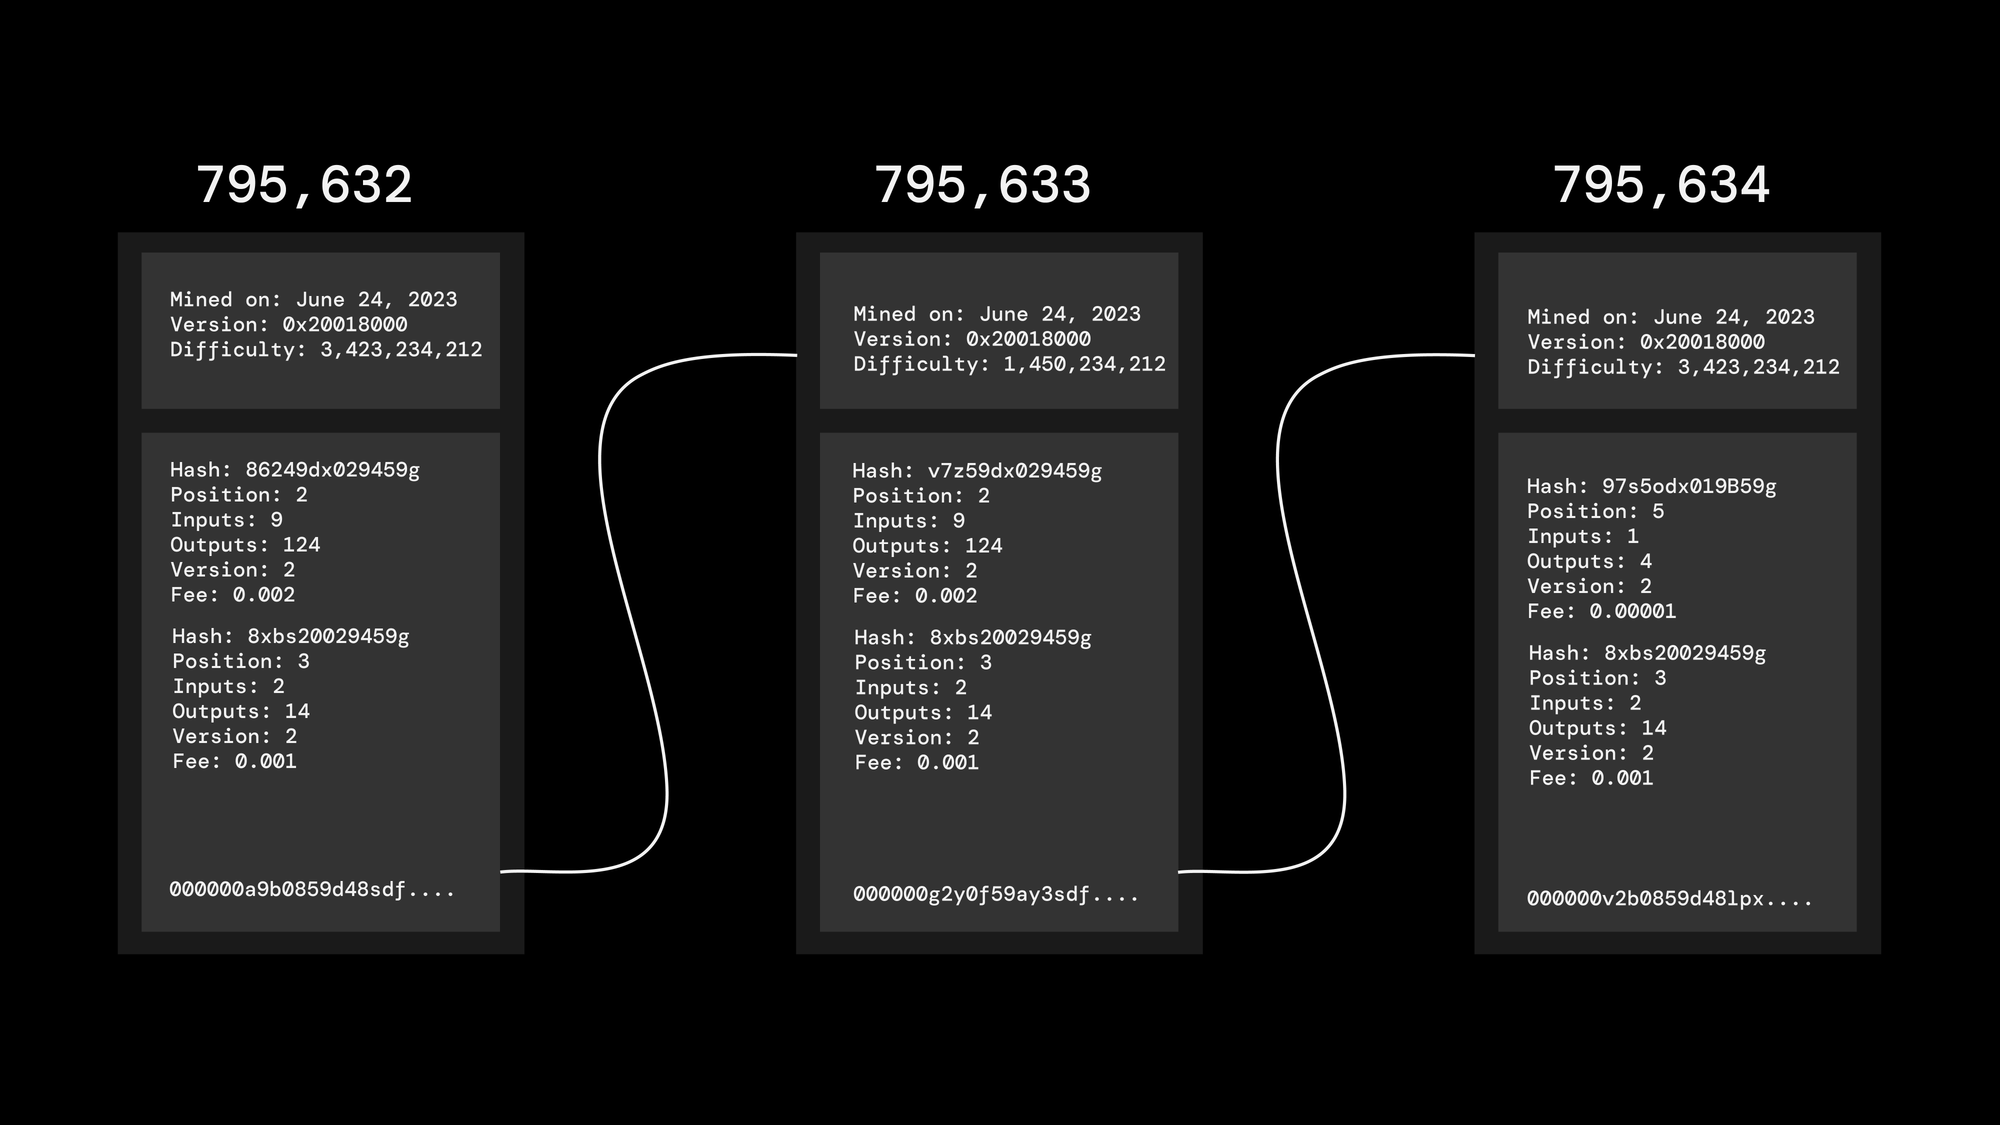
Yazıya başlamadan önce blockchain'in yapısını temel düzeyde anlamak gerekir.
Blockchain, en basit tanımıyla, verilerin merkezi bir otoriteye ihtiyaç duymadan saklanabildiği ve doğrulanabildiği dağıtılmış bir defter sistemidir. Her blok, belirli bir zaman aralığında gerçekleşen işlemleri içerir ve kendinden önceki bloğun kriptografik özetine (hash) referans verir. Bu yapı sayesinde zincirdeki herhangi bir bloğun değiştirilmesi, tüm sonraki blokların da geçersiz hâle gelmesine yol açar.
Not: Hash, bir veriyi sabit uzunlukta onatılık sayı sisteminde benzersiz bir dijital parmak izine dönüştüren matematiksel özetleme işlemidir. Bu fonksiyonun ürettiği çıktıya tersten giderek başlangıç verisine ulaşamayız; tek yönlü bir yapıya sahiptir.
Ağın bütünlüğü, dünya genelinde dağılmış binlerce "node" (düğüm) tarafından sağlanır. Her düğüm, blok zincirinin bir kopyasını tutar ve yeni blokların geçerliliğini doğrular. Bu sayede tek bir merkeze bağlı olmayan, dağıtılmış mutabakat (consensus) sistemi ortaya çıkar. Kullanılan mutabakat algoritması örneğin Bitcoin'deki "Proof of Work" veya Ethereum'daki "Proof of Stake" hangi düğümlerin zincire yeni blok ekleyebileceğini belirler.
Bu mekanizma sayesinde blockchain ağları, teorik olarak sansüre, manipülasyona ve veri kaybına karşı oldukça dirençlidir. Ancak bu direnç, sistemin geniş bir ağa ve sürekli bir iletişime dayanması sayesinde mümkündür. Yani blockchain'in "güveni", yalnızca matematiksel doğruluktan değil; aynı zamanda altyapının sürekliliğinden ve katılımcı sayısının yüksekliğinden beslenir.
Burayı çok uzatmak istemiyorum ama örnek bir Bitcoin yapısını decode ettiğimiz bir blog yazısı yazıp linkini buraya koyacağım. Herkesin anlayacağı şekilde özetliyorum: örneğin Alice, Bob'a bir para gönderdi, bu bilginin bir blok içinde saklanması gerekiyor. Madenciler bu veriyi zincire ekleyebilmek için bir blok üretmek zorunda; zorluk burada, bu veriyi öyle bir şekilde diğer verilerle (nonce vb.) karıştırmalı ki hash fonksiyonuna soktuğumuzda, örneğin hash'in ilk dört basamağı sıfır olsun. Bu problemi çözen kişi bunu ağa bildirir; herkes yeni bloğu kendi kayıt defterine işler ve sistem bulan kişiyi ödüllendirir.
Burada anlamanızı istediğim şey şu: ne kadar coin sahibi olduğunuz cüzdanınızda saklanmaz; bu bilgi genel kayıt defterinde (blockchain) tutulur. Cüzdanınız ise yalnızca bakiyenizi harcamanızı sağlayan gizli anahtarı içerir. Yani ağın çoğunluğu sizin ne kadar bakiyeniz olduğunu söylerse, o kadar bakiyeniz vardır.
Bizans Generalleri Problemi ve Blockchain
Blockchain’in dayandığı en temel teorik temellerden biri, “Bizans Generalleri Problemi” olarak bilinen bir bilgisayar bilimi problemidir. Bu problem, dağıtılmış bir sistemde yer alan tarafların (nodeların), aralarındaki iletişimin bozulma veya kötü niyetli davranışlara rağmen nasıl ortak bir karara varabileceğini sorgular.
Problemin Özeti
Hayal edin: Bizans ordusu bir şehri kuşatmıştır. Ordunun farklı bölgelerinde konumlanmış generaller, birbirleriyle mesajlaşarak saldırı zamanını koordine etmeye çalışırlar.
Ancak bazı generaller hain olabilir veya mesajlar yolda değiştirilebilir. Eğer generaller aynı anda saldırmazlarsa operasyon başarısız olur.
Dolayısıyla amaç, iletişimdeki olası bozulmalara rağmen generallerin (yani sistemdeki nodeların) ortak bir karara varabilmesidir.
Bu problemi daha iyi anlayabilmek için konunun temeline inmek, yani İki General Problemi’ni ele almak istiyorum.
İki General Problemi çözümsüz bir problemdir.
Bu problem, iki tarafın güvenilmez bir iletişim hattı üzerinden tam mutabakat sağlamasının teorik olarak imkânsız olduğunu gösterir.
Senaryoya göre, iki general farklı tepelerde konuşlanmıştır ve aralarında düşman kampı vardır. Generallerin aynı anda saldırması gerekir; aksi hâlde yenileceklerdir. Ancak iletişim sadece haberciyle sağlanır ve bu haberci düşman tarafından yakalanabilir. Bir general “sabah saldırıyoruz” mesajını gönderse bile, mesajın karşıya ulaşıp ulaşmadığını bilemez. Karşı taraf “mesajı aldım” diye yanıt gönderse de bu cevabın da yolda kaybolma ihtimali vardır.
Sonuç olarak, hiçbir general diğerinin mesajı gerçekten aldığına emin olamaz. Bu nedenle koordineli bir saldırı planı kurmak teorik olarak mümkün değildir.
İki General Problemi ile Bizanslı Generaller Problemi temelde aynı sorundan doğar: dağıtılmış bir sistemde tarafların birbirine güvenmeden ortak bir karar alması. Ancak kapsamları farklıdır. İki General Problemi yalnızca iki taraf arasında geçer ve tamamen iletişim güvenilirliğini sorgular; mesajların kaybolabileceği bir ortamda kesin onay almanın imkânsız olduğunu gösterir. Bizanslı Generaller Problemi ise iletişim hatalarının yanı sıra, bazı tarafların kasıtlı olarak yanlış bilgi verebileceği bir durumu da kapsar. Yani biri iletişim güvensizliğini, diğeri katılımcı güvensizliğini ele alır. Blockchain teknolojisi ise bu iki sorunu birleştirip, belirli koşullar altında pratik bir şekilde çözen bir yapı sunar: mesajlar tüm ağa yayılır, çoğunluğun onayı alınır ve bu sayede hem iletişim hem de güven problemi büyük ölçüde azaltılır.
Ama dikkat ederseniz, "belirli koşullar altında" ifadesini özellikle kullandım. Buraya kadar sizi biraz teknik bilgilerle boğmuş olabilirim; ancak ne demek istediğimi tam olarak anlayabilmeniz için bu temel kavramları paylaşmam gerekiyordu.
Şimdi ise blockchain altyapısının aslında ne kadar kırılgan bir zeminde durduğunu anlatacağım.
Şeytan'ın Kayıt Defteri
Bir blockchain ağında bir işlemin doğruluğu, o işlemin hangi blokta yer aldığı ve o bloğun ağ tarafından kabul edilmiş olmasına bağlıdır. Normal şartlarda bu kabul, geniş ve dağılmış bir katılımcı ağı sayesinde güvenilir olur. Peki ağ neredeyse çökmüş, geriye çok az düğüm kalmışken bir saldırgan geçmiş işlemleri kendine çevirebilirse ne olur? Aşağıda bu senaryoyu adım adım anlatıyorum, neden mümkün olabileceğini, hangi sonuçları doğuracağını açıklıyorum.
Senaryonun sahnesi
Üçüncü Dünya Savaşı başladı. İnternet omurgalarında, veri merkezlerinde ve madencilik altyapısında yaygın kesintiler yaşandı. Çoğu node çevrimdışı. Geriye sadece çok az düğüm kaldı ve bu düğümlerin bir kısmı tek tek yani sınırlı sayıda operatör tarafından kontrol ediliyor. Bu zayıf ortamda kötü niyetli bir aktör, elindeki hesaplama gücü veya doğrulayıcı yetkisi ile ağın kabul ettiği zinciri değiştirebilecek güce sahip.
Saldırganın adımları
- Saldırgan A adresinden B adresine bir ödeme yapar. Bu işlem halka yayınlanır, birkaç blok içinde görünür ve B mağazaya hizmet verir veya mal teslim eder.
- Saldırgan aynı coinleri tekrar harcamak için gizlice A adresinden kendisine veya başka bir adrese ikinci bir işlem oluşturur. Bu işlem halka açık zincire gönderilmez.
- Saldırgan, geride kalan çok az düğümün üstünde çalışacak şekilde kendi uzun zincirini inşa eder. Bu zincir, orijinal zinciri geride bırakacak kadar fazla iş (PoW için) veya yeterli doğrulayıcı onayı (PoS için) içerir.
- Hazır olduğunda saldırgan bu uzun zinciri ağa yayınlar. Ağ, en çok iş yapılan veya en çok desteklenen zinciri kabul ettiğinden, birçok düğüm ve servis saldırganın zincirini yeni gerçeklik olarak benimser.
- Sonuç: A→B işlemi artık geçersiz kabul edilir, A→A veya A→saldırgan işlemi geçerli olur. Mağaza hizmet vermiş, fakat ağ kaydı saldırgana yarar sağlayacak şekilde değişmiştir.
Neden özel anahtar çalmak gerekmez
Özel anahtarlar parayı harcamanın tek yolu olsa bile, sahiplik gerçekte ağın kabul ettiği kayıtla tanımlanır. Saldırgan özel anahtarı ele geçirmek zorunda bırakılmadan, zinciri değiştirerek ağın “kimin sahip olduğunu” kabul ettiği gerçeği değiştirebilir. Bu yüzden 51% tarzı saldırılar ile double-spend yapmak mümkün olur.
Bugün Şeytan'ın kayıt defterini gizlice oluşturan kişilerin olduğunu tahmin etmek zor değil. Ama bu defterin ortaya çıktığı tarih, kıyametin tarihi olacaktır.
Geçmişten Örnekler
2014’te GHash.io madencilik havuzu bir dönem Bitcoin ağının hash gücünde tehlikeli bir artış gösterdi; havuz neredeyse %51’e ulaşınca toplulukta ciddi bir endişe oluştu.
Bitcoin Gold (BTG) gibi daha küçük ölçekli projelerde 2018 ve sonraki yıllarda 51% saldırıları gerçekleşti, büyük çaplı double-spend vakaları rapor edildi.
Ethereum Classic (ETC) ağı 2019 ve 2020’de birkaç kez %51 saldırısına maruz kaldı; bunlar reorganizasyona ve double-spend’e yol açtı.
Verge ve benzeri bazı küçük projeler de 2018 civarında protokol zafiyetleri veya azalan hash gücü nedeniyle saldırıya uğradı; bu vakalar blockchain alt yapısının aslında ne kadar hasas temeller üzerine kurulu olduğunu göstermiştir.
Bu saldırılar bugüne kadar hep bir şekilde sönümlendirildi. Çünkü sistemin arkasında hâlâ çalışan bir dünya vardı: madenciler, geliştiriciler, borsalar, düğüm operatörleri… Bir şey ters gittiğinde topluluk bir araya geldi, yeni bloklar üretildi, saldırılar bastırıldı, zincir yeniden dengelendi. Yani blockchain’i ayakta tutan şey sadece algoritmalar değil, o algoritmaları sürdürecek iletişim, elektrik ve koordinasyondu.
Ama üçüncü bir dünya savaşında böyle bir ortam olmayacak. Kıtalararası iletişim çöktüğünde, enerji altyapıları tahrip olduğunda, internete bağlanabilen birkaç bölge dışında kimse kalmadığında bu sistemin "dağıtılmış" olma iddiası anlamını yitirir. Bir ülkede ya da birkaç şehirde çalışan birkaç düğüm, tüm insanlığın kayıt defterini temsil edemez.
O zaman akla şu soru geliyor: hangi zincirin doğru olduğuna kim karar verecek? Kimin zinciri "gerçek" sayılacak?
Sonuç:
Bir dünya savaşı gibi küresel bir yıkım yaşanırsa, matematiğe dayalı güven mekanizmaları da işlevini yitirecektir. Ağın sürekliliğini sağlayan fiziksel altyapı zarar gördüğünde, blok zincirinin işleyişi fiilen kesintiye uğrar. Böyle bir durumda insanlık, belki de yeni bir genesis bloğuyla sistemi yeniden başlatmak zorunda kalabilir. Bu olasılık, Bizans Generalleri probleminin yalnızca teknik değil, aynı zamanda pratik sınırlarını da hatırlatır. Çünkü bu algoritmalar, ancak dayandıkları koşullar sürdüğü sürece güvenilirliğini koruyabilir.
Kaynaklar:
1) Cointelegraph — Ethereum Classic 51% Attack Ethereum Classic ağı 2019’da %51 saldırısına uğradı, blok zincir reorganizasyonları yaşandı. Link
2) Hacken.io — 51% Attack: The Concept, Risks & Prevention 51 % saldırılarının ne olduğu, riskleri ve önleyici stratejiler anlatılıyor. Link
3) "The End of Days: Crypto and the Apocalypse" (MindPlex Magazine) Kriz / kıyamet senaryoları bağlamında kripto ve blockchain’in dayanıklılığı üzerine bir popüler makale. Link
4) 51 % saldırılarının klasik bir sonucu olan “double-spend” kavramı ve tarihsel örnekler (örneğin GHash.io olayı) yer alıyor. Link
5) Wikipedia — GHash.io 2014’te GHash.io’nun Bitcoin ağındaki hash gücünün %50’nin üzerine çıkması ve toplulukta oluşturduğu tartışma. Link
6) Wired — Ethereum Classic heist restructures the currency's blockchain 2019’da gerçekleşen saldırı sonrası Ethereum Classic zincirinde yapılan derin reorganizasyonları anlatan medya haberi. Link